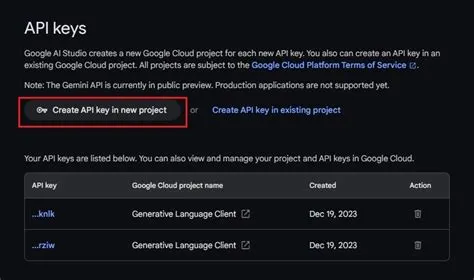
Wigo.co.id – Pengembangan aplikasi modern seringkali melibatkan integrasi kecerdasan buatan, dan Google Gemini API menawarkan kemampuan AI generatif yang canggih. Untuk memanfaatkan potensi ini secara aman dan efisien di sisi server, memahami **cara menggunakan Gemini API Key Generator untuk backend** adalah hal krusial.
Proses ini memastikan bahwa aplikasi backend Anda dapat berkomunikasi dengan layanan Gemini secara terautentikasi dan terlindungi. Dengan mengikuti langkah-langkah yang tepat, Anda bisa mengintegrasikan fitur AI inovatif ini tanpa mengorbankan keamanan data atau fungsionalitas aplikasi.
Mengapa Gemini API Key Penting untuk Backend Anda?
Gemini API Key berfungsi sebagai kredensial unik yang mengidentifikasi aplikasi Anda ketika membuat permintaan ke layanan Google Gemini. Tanpa kunci ini, permintaan dari backend Anda akan ditolak karena tidak memiliki otorisasi yang valid, menghalangi akses ke kemampuan AI generatif.
Penggunaan kunci API yang tepat juga memungkinkan Google untuk melacak penggunaan dan menerapkan batasan kuota layanan, memastikan alokasi sumber daya yang adil dan mencegah penyalahgunaan. Ini adalah fondasi utama untuk interaksi yang terkendali dan terukur dengan AI Gemini.
Memahami Ekosistem Gemini dan Google Cloud Console
Sebelum menghasilkan kunci API, penting untuk memahami bahwa Gemini API adalah bagian integral dari ekosistem Google Cloud Platform (GCP). Semua manajemen kredensial dan konfigurasi proyek akan dilakukan melalui Google Cloud Console, sebuah antarmuka web yang terpusat.
Konsol ini adalah pusat kendali untuk semua sumber daya Google Cloud Anda, tempat Anda akan membuat proyek, mengaktifkan API yang diperlukan, dan mengelola semua kunci API yang terkait dengan aplikasi Anda. Pemahaman dasar tentang struktur GCP sangat membantu dalam proses pengelolaan API.
Langkah-langkah Mendapatkan Gemini API Key
Mendapatkan Gemini API Key melibatkan serangkaian langkah yang harus diikuti secara cermat untuk memastikan keamanan dan fungsionalitas optimal aplikasi Anda. Proses ini dimulai dari konfigurasi dasar di Google Cloud Console hingga pembuatan kunci itu sendiri, dengan fokus pada praktik terbaik keamanan.
Setiap detail dalam proses ini penting untuk menjaga integritas sistem Anda dan mencegah akses tidak sah ke layanan AI. Mari kita jelajahi langkah-langkah esensial ini secara berurutan dan terperinci untuk memastikan keberhasilan integrasi.
Persiapan Awal: Membuat atau Memilih Proyek Google Cloud
Langkah pertama adalah masuk ke Google Cloud Console (console.cloud.google.com) menggunakan akun Google Anda yang terdaftar dan memiliki hak akses yang sesuai. Di sana, Anda perlu membuat proyek baru atau memilih proyek yang sudah ada yang akan digunakan untuk mengelola sumber daya Gemini API Anda.
Setiap API Key terikat erat dengan proyek spesifik, sehingga penting untuk mengelola proyek dengan baik dan memilih yang relevan untuk aplikasi Anda. Setelah memilih atau membuat proyek, navigasikan ke bagian “APIs & Services > Library” dan aktifkan “Generative Language API” untuk proyek tersebut, yang merupakan API yang mendasari Gemini.
Membuat Kredensial API Key
Setelah API diaktifkan, navigasikan ke bagian “APIs & Services > Credentials” di Google Cloud Console. Di halaman ini, Anda akan melihat opsi untuk “CREATE CREDENTIALS”, di mana Anda harus memilih “API Key” dari daftar yang tersedia.
Google akan secara otomatis menghasilkan string alfanumerik unik yang merupakan API Key Anda; segera catat kunci ini dan simpan di lokasi yang sangat aman. Meskipun Anda selalu dapat melihat dan mengelola kunci yang sudah ada di halaman kredensial, mencatatnya segera mencegah kerepotan dan potensi kehilangan.
Pembatasan API Key untuk Keamanan Tambahan
Setelah API Key berhasil dibuat, sangat disarankan untuk menambahkan pembatasan (restrictions) pada kunci tersebut guna meningkatkan keamanannya secara signifikan. Pada halaman kredensial, klik nama API Key yang baru saja Anda buat untuk membuka pengaturannya.
Anda dapat membatasi penggunaan kunci berdasarkan alamat IP server backend Anda, referer HTTP, atau bahkan aplikasi seluler, mengurangi risiko penyalahgunaan. Untuk aplikasi backend, pembatasan berdasarkan alamat IP server atau jaringan VPC Anda adalah metode yang paling umum dan sangat efektif dalam mencegah penggunaan tidak sah jika kunci tersebut bocor.
Mengintegrasikan Gemini API Key ke Backend Anda
Setelah mendapatkan API Key dan mengkonfigurasinya dengan batasan yang sesuai, langkah selanjutnya adalah mengintegrasikannya secara aman ke dalam kode backend aplikasi Anda. Pendekatan yang paling aman adalah dengan menghindari hardcoding kunci API langsung ke dalam kode sumber.
Hal ini akan melindungi kunci Anda dari terpapar di repositori kode dan memudahkan perubahan kunci tanpa harus memodifikasi dan mendeploy ulang aplikasi. Pengelolaan kunci yang cerdas adalah kunci keberhasilan dan keamanan integrasi AI dalam proyek Anda.
Menggunakan Variabel Lingkungan (Environment Variables)
Praktik terbaik dalam pengembangan modern adalah menyimpan API Key sebagai variabel lingkungan pada server atau lingkungan hosting Anda. Pendekatan ini secara efektif mencegah kunci terekspos dalam repositori kode Anda dan memungkinkan perubahan kunci tanpa modifikasi kode aplikasi.
Variabel lingkungan dapat diatur di sistem operasi server Anda (misalnya, export GEMINI_API_KEY=YOUR_API_KEY_STRING di Linux/macOS) atau melalui konfigurasi platform hosting Anda. Kemudian, dalam kode backend Anda (misalnya Python atau Node.js), Anda dapat dengan mudah mengaksesnya melalui fungsi yang relevan (os.environ.get('GEMINI_API_KEY') atau process.env.GEMINI_API_KEY).
Contoh Konseptual Implementasi dengan SDK
Banyak API modern, termasuk Gemini API, menyediakan Software Development Kits (SDK) resmi yang sangat memudahkan proses integrasi. SDK tersedia untuk berbagai bahasa pemrograman populer seperti Python, Node.js, dan Java, menyederhanakan otentikasi dan interaksi dengan API.
Misalnya, dengan Python, setelah menginstal pustaka google-generativeai, Anda dapat menginisialisasi model Gemini dengan kunci API yang diambil dari variabel lingkungan. Ini memastikan kode yang bersih, kredensial yang terlindungi, dan interaksi yang efisien dengan layanan Gemini AI tanpa perlu menangani detail HTTP secara manual.
Praktik Terbaik Keamanan API Key
Selain pembatasan IP dan penggunaan variabel lingkungan, ada beberapa praktik terbaik lain yang krusial untuk menjaga keamanan API Key Gemini Anda. Jangan pernah membagikan API Key Anda secara publik, menyimpannya di sisi klien (frontend), atau menyertakannya dalam repositori kode publik yang tidak aman.
Selalu operasikan semua permintaan ke Gemini melalui server backend Anda, bertindak sebagai proksi yang aman. Pertimbangkan untuk menggunakan akun layanan (Service Accounts) jika Anda memerlukan kontrol akses yang lebih granular atau ingin memutar kredensial secara otomatis, yang sering direkomendasikan untuk aplikasi produksi yang kompleks dan berskala besar.
Mengelola dan Memantau Penggunaan API Key
Google Cloud Console menyediakan alat komprehensif untuk memantau penggunaan API Key Anda, termasuk metrik permintaan, tingkat keberhasilan, dan kesalahan yang terjadi. Memantau penggunaan secara teratur membantu Anda mengidentifikasi pola penggunaan yang tidak biasa atau potensi penyalahgunaan yang harus segera ditindaklanjuti.
Ini juga sangat membantu dalam memastikan bahwa Anda tetap berada dalam batas kuota yang diizinkan, mencegah gangguan layanan akibat kelebihan penggunaan. Manfaatkan fitur logging dan alerting di Google Cloud untuk diberitahu tentang aktivitas mencurigakan atau ketika Anda mendekati batas kuota, memungkinkan pengelolaan proaktif untuk stabilitas aplikasi Anda.
Memahami **cara menggunakan Gemini API Key Generator untuk backend** adalah langkah fundamental dalam membangun aplikasi berbasis AI yang cerdas dan aman. Dengan mengikuti panduan ini, mulai dari pembuatan kunci hingga integrasi yang aman dan praktik terbaik keamanan, Anda dapat memastikan interaksi yang lancar dan terlindungi dengan Google Gemini API.
Investasi dalam keamanan API Key adalah investasi dalam integritas dan keandalan aplikasi Anda secara keseluruhan. Hal ini juga melindungi Anda dari potensi penyalahgunaan dan biaya tak terduga yang dapat timbul dari penggunaan kunci yang tidak bertanggung jawab, memastikan operasional aplikasi yang efisien dan tenang.
Pertanyaan Umum (FAQ)
Apa itu Gemini API Key?
Gemini API Key adalah string alfanumerik unik yang digunakan untuk mengautentikasi dan mengotorisasi permintaan dari aplikasi Anda ke layanan Google Gemini API. Kunci ini mengidentifikasi proyek Google Cloud Anda dan memastikan akses yang sah ke kemampuan AI generatif.
Mengapa saya harus melindungi Gemini API Key saya?
Melindungi Gemini API Key sangat penting untuk mencegah akses tidak sah ke layanan Gemini API, potensi penyalahgunaan sumber daya, dan penagihan yang tidak diinginkan. Kunci yang bocor dapat digunakan pihak ketiga untuk melakukan permintaan atas nama Anda, menghabiskan kuota, atau bahkan mengakses data sensitif jika kunci tersebut memiliki izin berlebih.
Bagaimana cara memperbarui atau menghapus API Key Gemini?
Anda dapat memperbarui atau menghapus API Key Gemini melalui Google Cloud Console. Cukup navigasikan ke ‘APIs & Services > Credentials’, temukan kunci yang ingin Anda kelola, lalu klik untuk mengedit pengaturannya (misalnya, menambahkan pembatasan) atau menghapusnya. Menghapus kunci akan segera menghentikan semua permintaan yang menggunakan kunci tersebut.
Bisakah saya menggunakan API Key Gemini langsung di frontend (sisi klien)?
Tidak disarankan untuk menggunakan API Key Gemini secara langsung di frontend. Kunci API yang terekspos di frontend dapat dengan mudah diakses dan disalahgunakan oleh siapa saja yang memeriksa kode sumber. Sebaiknya, semua permintaan ke Gemini API dioperasikan melalui server backend Anda, yang bertindak sebagai proksi untuk menyembunyikan kunci API.
Apa perbedaan antara API Key dan Service Account untuk Gemini API?
API Key adalah kredensial sederhana untuk otentikasi aplikasi tanpa identitas pengguna, ideal untuk akses publik atau otentikasi yang lebih ringan. Service Account adalah identitas yang dapat Anda gunakan untuk aplikasi dan layanan, menyediakan kontrol akses berbasis peran (IAM) yang lebih granular dan sering direkomendasikan untuk produksi yang membutuhkan keamanan tinggi dan rotasi kredensial otomatis.
Apa yang harus saya lakukan jika API Key Gemini saya bocor?
Jika API Key Gemini Anda bocor, tindakan pertama dan terpenting adalah segera hapus atau nonaktifkan kunci tersebut di Google Cloud Console. Setelah itu, buat kunci baru dan pastikan untuk menerapkan pembatasan yang kuat serta praktik keamanan terbaik seperti variabel lingkungan untuk kunci baru tersebut. Pantau log penggunaan untuk aktivitas mencurigakan yang mungkin terjadi sebelum penghapusan.
🚀 Scale Up Proyek AI Anda dengan Gemini API Key Generator!
Membutuhkan banyak API Key untuk integrasi aplikasi, website, atau tools AI Anda? Dapatkan akses instan tanpa ribet. Amankan Lisensi 1 Bulan Anda sekarang dan nikmati kebebasan berinovasi tanpa batas!
💡 Klaim Promo & Dapatkan Akses Sekarang
*Akses langsung dikirim setelah pembayaran.